Konfigurationen von IT-Systemen automatisiert bewerten
Security Compliance Monitoring zur Erhöhung der Resilienz: eine modulare Plattform, die IT-Systemkonfigurationen automatisiert analysiert, überwacht und auf Regelkonformität prüft.
Das Projekt
SCoM macht Fehlkonfigurationen zu einer eigenen, formal beschreibbaren Verwundbarkeitsklasse – und damit automatisiert prüfbar.
- Projektleitung
- DECOIT® GmbH & Co. KG, Bremen
- Projektlaufzeit
- 01.10.2026 bis 30.09.2028
- Fördermaßnahme
- KMU-innovativ: IKT – Software Engineering (38. Runde)
Motivation
Die IT-Bedrohungslage verschärft sich durch gezielte Angriffe professioneller und politisch motivierter Gruppen. Insbesondere die IT-Systeme öffentlicher Einrichtungen, kritischer Infrastrukturen und KMU sind gefährdet. Schwachstellen entstehen meist durch Fehlkonfigurationen, deren manuelle Prüfung aufwändig und komplex ist. Daher ist ein automatisiertes, standardbasiertes Compliance- und Fehlkonfigurations-Management erforderlich.
Ziele und Vorgehen
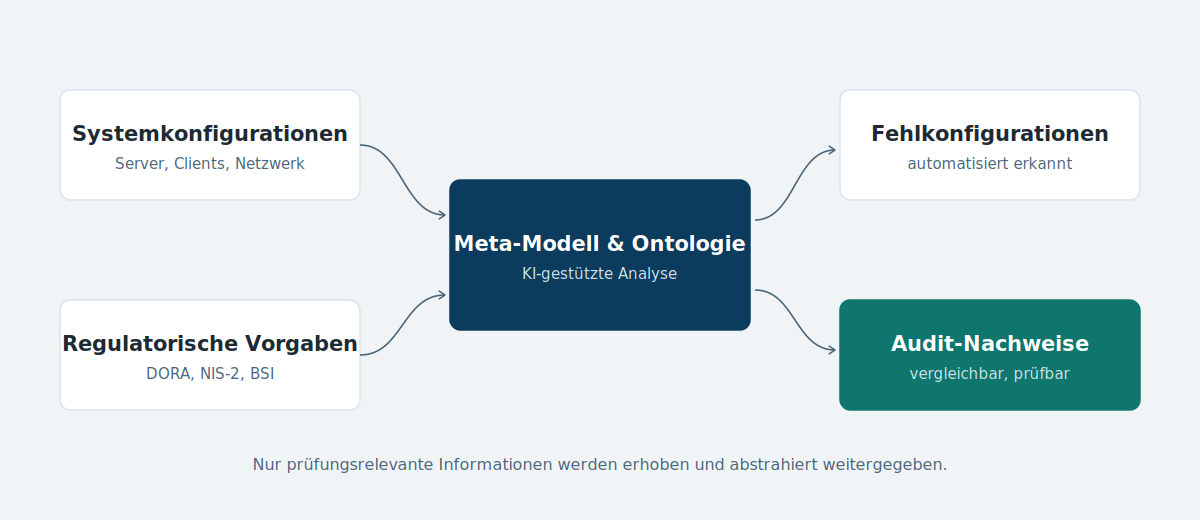
Die Forschenden entwickeln eine integrierte, modulare Plattform, die IT-Systemkonfigurationen automatisiert analysiert, überwacht und bewertet. Um IT-Systeme automatisiert auf Regelkonformität (z. B. DORA, NIS-2, BSI) prüfen zu können, analysieren sie bestehende Standards und Schwachstellenlisten und machen Fehlkonfigurationen als eigene Verwundbarkeitsklasse definier- und erfassbar.
Dazu entwickeln sie ein Meta-Modell und eine Ontologie, die regulatorische Anforderungen, Systemparameter und Fehlkonfigurationen formal verknüpfen. Auf dieser Basis entsteht ein generisches, erweiterbares Compliance-Framework, das auf Künstlicher Intelligenz basierende Analysen ermöglicht. Um die Funktionsfähigkeit der Lösung unter realitätsnahen Bedingungen nachzuweisen, entwickeln sie einen Demonstrator und testen ihn mit Verwaltung, Stadtwerken und KMU.
Innovationen und Perspektiven
Durch die Kombination von Meta-Modell, Ontologie und KI-Analyse lassen sich Fehlkonfigurationen in Informations- und Kommunikationssystemen regelbasiert und regulatorisch kontextualisieren. Der Ansatz geht über reine Checklisten hinaus.
Wirtschaftlich ermöglicht er eine kostengünstige Compliance-Automatisierung für KMU und stark regulierte öffentliche Bereiche wie den Banken- und Finanzsektor oder öffentliche Dienstleister kritischer Infrastrukturen. Wissenschaftlich liefern die Forschungsergebnisse ein neues, erweiterbares Wissensmodell für die IT-Sicherheitsforschung.
Minimalinvasiv
Erhoben wird nur, was für die Prüfung wirklich gebraucht wird. Der Eingriff in die Produktivumgebung bleibt gering.
Standardbasiert
Aufbauend auf bestehenden Standards und Schwachstellenlisten, quelloffen und nachvollziehbar dokumentiert.
Vergleichbar
Die semantische Modellierung macht Ergebnisse über Unternehmen, Branchen und Regelwerke hinweg vergleichbar.
Kontinuierlich
Fehlkonfigurationen werden automatisiert erkannt, die Sicherheitslage laufend bewertet.
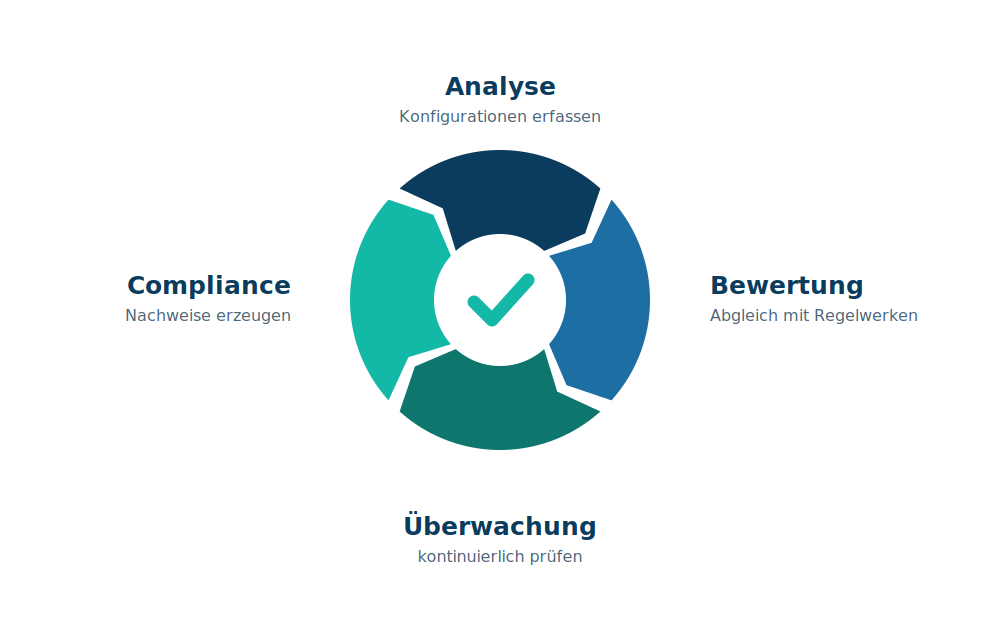
Vier Schritte, die sich wiederholen
Die Plattform erfasst Konfigurationsdaten, gleicht sie mit den hinterlegten Regelwerken ab, überwacht die Systeme kontinuierlich und erzeugt daraus die Nachweise, die im Audit gebraucht werden. Der Zyklus läuft fortlaufend, statt nur zum Prüfungstermin.
Ein Demonstrator weist die Funktionsfähigkeit unter realitätsnahen Bedingungen nach. Getestet wird er gemeinsam mit Verwaltung, Stadtwerken und KMU.
Für wen SCoM entwickelt wird
Projektpartner
Vier Partner aus Wirtschaft und Wissenschaft bringen ihre Expertise in IT-Sicherheit, Auditierung und Forschung ein.
DECOIT® GmbH & Co. KG
Projektleitung · Bremen
Die DECOIT® versteht sich als Full-Service-Anbieter, der Unternehmen von der Planung über die Umsetzung bis zum Service-Support unterstützt. Ein Schwerpunkt sind Sicherheitsanwendungen und Monitoring-Systeme. Im Projekt übernimmt die DECOIT® die Projektleitung sowie die Entwicklung der Analyse- und Monitoring-Komponenten, die Systemintegration und den Demonstrator.
Hochschule Mainz
Forschungspartner · Mainz
Die Hochschule Mainz bringt die wissenschaftliche Perspektive in das Vorhaben ein. Eine ausführliche Beschreibung der Rolle im Projekt folgt.
usd AG
Projektpartner · Neu-Isenburg
Die usd AG bringt ihre Erfahrung aus der IT-Sicherheit und Auditierung in das Projekt ein. Eine ausführliche Beschreibung der Rolle im Projekt folgt.
FB Pro GmbH
Projektpartner · Grolsheim
Die FB Pro GmbH bringt eigene, als Open Source veröffentlichte Werkzeuge in das Projekt ein, die als Integrationsbasis dienen und eine breite Verbreitung der Projektergebnisse ermöglichen.
Projekt-News
Neuigkeiten aus dem SCoM-Projekt.
Termine
| Datum | Ort | Inhalt des Termins |
|---|---|---|
| 02.10.2026 | Bremen | Kick-off-Meeting |
Projektveröffentlichungen
Publikationen aus dem Projektumfeld.
Autor: Titel der Veröffentlichung.
Zeitschrift / Konferenz, Seiten, ISBN oder DOI, Ort und Jahr.
Kontakt
Haben Sie Fragen zum Projekt?
DECOIT® GmbH & Co. KG · Fahrenheitstraße 9 · 28359 Bremen
Das Projekt SCoM wird im Rahmen der Fördermaßnahme „KMU-innovativ: IKT – Software Engineering“ (38. Runde) vom Bundesministerium für Forschung, Technologie und Raumfahrt gefördert. Projektlaufzeit: 01.10.2026 bis 30.09.2028.